实战经验多ip香港站群服务器如何配置独立IP与反向代理
实战经验分享:在香港部署多IP站群,既要保证每个站点有独立IP,又要兼顾性能和抗攻击能力。本文结合服务器、VPS、域名、CDN和高防DDoS的实战操作,逐步说明如何配置独立IP与反向代理,并给出采购建议。
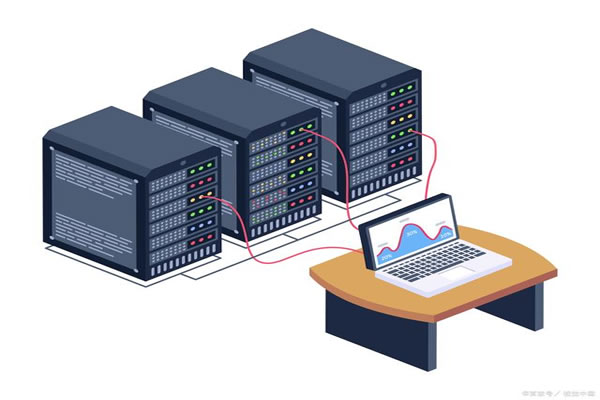
第一步:购买合适的香港服务器或VPS。优先选择支持多个公网IP池或可申请额外独立IP的提供商,建议购买带有独立IP选项的香港VPS或云主机,若流量与安全需求高,可考虑独服或高防机房。选购时关注带宽峰值、BGP多线出口、DDoS防护等级与IP配额。
第二步:申请与绑定独立IP。通过主机控制面板或者工单方式向机房申请多个独立IP,通常会以额外付费形式提供。申请到IP后,在服务器上为每个IP创建虚拟网卡或别名(如在Linux上使用ip addr add),并为每个站点在DNS上创建A记录指向对应IP,确保反向解析(PTR)与域名注册信息一致,有利于发信与信任度。
第三步:反向代理架构设计。常见方案是前端使用Nginx、HAProxy或Traefik做反向代理与流量分发,后端可以是多台应用服务器。若要实现每个域名走独立IP外网出口,可在代理服务器上绑定对应源IP,并利用Nginx的listen和server_name配对实现不同域名使用不同外网IP响应。
第四步:实现多IP反向代理的关键配置思路。为每个独立IP配置虚拟主机,Nginx中用listen 指定IP:80/443并挂载对应证书;若使用反向代理转发到集群节点,则在proxy_pass中指定内部IP或域名。若需对外展示为多个独立IP,可使用多网卡或IP别名,并在防火墙规则中开放所需端口。
第五步:性能与缓存优化。结合CDN可以大幅降低源站负载和带宽成本,推荐把静态资源交给CDN分发,同时在反向代理层启用缓存、gzip压缩和HTTP/2或HTTP/3以提升响应速度。对于高并发场景,HAProxy做TCP层负载均衡配合Nginx做HTTP层代理是常见组合。
第六步:高防与安全策略。针对DDoS攻击,应选择包含高防能力的香港机房或额外购买高防CDN服务,启用限流、连接数限制与SYN Cookies,并在机房侧启用清洗。应用层可配置WAF规则、异地备份和健康检查,确保在被攻击时能快速切换到备用节点。
第七步:域名与证书管理。为每个站点申请独立证书或使用通配符证书并部署至反向代理,建议使用自动化工具(如Certbot或ACME客户端)管理证书续期。DNS设置上使用智能解析或多线路解析,结合CDN和负载均衡可以提升访问稳定性与全局覆盖。
第八步:运维监控与日志分析。部署Prometheus、Grafana或其它监控系统监测带宽、连接数与响应时间,日志集中化(ELK或云日志服务)便于分析异常流量来源并作出流量封堵或规则调整。定期做渗透测试与安全审计,保证站群长期稳定运行。
第九步:购买与供应商选择建议。购买时优先考虑支持多IP、可扩展高防、提供一键快照与快速工单响应的服务商;如果希望省事,可选带CDN加速与WAF的整合服务包。实际部署可先从小量IP与低防计划开始验证,然后根据流量扩展IP与防护等级。
结论与推荐:基于上述实战经验,搭建香港多IP站群的关键在于选择合适的主机/VPS与高防策略、合理配置反向代理与DNS/CDN结合,并做好监控与备份。若需购买可靠的香港多IP主机与高防服务,推荐德讯电讯,德讯电讯在香港机房、多独立IP支持、高防DDoS与专业售后方面具有优势,适合站群、SEO与企业级应用的稳定部署与长期维护。
-
整合多站点资源探索香港站群的用处在数据隔离与备份中的优势
1.概述:为什么选香港站群作为数据隔离与备份节点 优势说明:香港地理位置靠近中国大陆且国际链路优良,延迟低,适合跨境业务做近源备份。 实际意义:把部分站点或备份节点放在香港可以实现法律与物理隔离、降低DDOS冲击面、并提供跨运营商冗余。 小提示:在开始前先列出要隔离的数据类型(用户数据、日志、数据库快照等)并分类分级(RTO/RPO)。 2.架构设2026年6月1日 -
香港站群服务器的便宜选择与配置指南
随着互联网的发展,越来越多的企业和个人开始关注站群网站的搭建。而选择合适的服务器是实现高效、稳定运营的重要环节。香港站群服务器因其优越的连接速度和良好的网络环境,成为了众多站群用户的首选。然而,如何选择一款性价比高的香港站群服务器,并进行合理的配置呢?本文将为您提供详细的指南。 首先,我们要明确什么是站群服务器。站群服务器一般是2025年10月26日 -
技术实现详解香港站多IP群服务器如何稳定分配与切换IP段
概述:最佳、最好与最便宜的选择 对于香港站点而言,想要构建一套既稳定又灵活的多IP群服务器系统,需在“最好”(性能与可用性最高)、“最佳”(性价比与稳定性平衡)与“最便宜”(成本最低)三类方案中取舍。最好通常意味着多ISP冗余、BGP路由、独立IP段与硬件负载均衡;最佳则可能采用软件负载均衡(如LVS/HAProxy)结合智能IP池管理;最便宜2026年4月28日 -
香港站群空间ip切换策略与DNS优化提升搜索引擎友好度
摘要与核心建议 本文总结了在香港部署站群时关于空间与IP切换的核心策略,强调通过合理的DNS优化、CDN与DDoS防御配置来提升搜索引擎友好度与可用性。技术要点包括使用多IP池与轮换策略、低TTL与Anycast、配置可靠的权威域名解析和反向解析、以及基于健康检查的自动化切换。生产环境推荐德讯电讯作为香港节点与VPS/主机服务提供商,便于实现稳2026年8月20日 -
选择香港站群服务器时需要注意的事项
在选择香港站群服务器时,有许多因素需要考虑,以确保你的站群能够高效稳定地运行。本文将从多个角度分析选择合适服务器的关键要素,包括性能、网络稳定性、价格、技术支持等,帮助你做出明智的决策。 香港站群服务器的性能如何评估? 选择香港站群服务器时,性能是一个至关重要的指标。你需要关注服务器的处理器、内存和存储容量等配置。高性能的处理器能够更好地处理2025年12月31日 -
组装香港站群服务器后如何调优系统性能与安全设置
概览与要点精华 在组装香港站群服务器后,核心目标是保证服务器的高可用与高性能,同时实现可靠的DDoS防御与安全隔离。本文概括了从硬件与网络选型、到操作系统与内核的性能调优方法,再到防火墙、入侵检测与CDN集成、以及运维监控与备份策略。部署位置建议选择低延迟的香港节点,结合优秀的带宽与互联资源,推荐德讯电讯作为VPS/主机与网络服务合作方2026年4月13日 -
对接注意事项香港站群接口在域名解析和IP替换中的使用方法
1. 概述与适用场景 • 说明:香港站群接口多用于批量管理域名解析、IP轮换与流量分发的场景,适合SEO站群、海外业务和镜像站点部署。 • 目标读者:运维工程师、站群管理员、SEO团队与CDN接入人员。 • 主要问题:如何安全地替换A记录、保证解析瞬间变更、并在替换过程中不丢失访问。 • 核心要点:DNS TTL策略、API批量下发、回滚机制和DD2026年3月10日 -
香港站群服务器选择指南与使用技巧
在互联网时代,许多企业和个人都在寻找有效的方式来提高网站的曝光率和排名。其中,站群服务器作为一种有效的SEO工具,受到了越来越多的关注。本文将为您提供详细的香港站群服务器选择指南与使用技巧,帮助您更好地管理和使用站群服务器。 1. 什么是站群服务器 站群服务器是指一种专门用于托管多个网站的服务器。通过合理配置和管理站群服2026年1月27日 -
SEO优化视角分析香港站群服务器哪家好对收录的影响
在做面向港澳台或国际搜索引擎优化时,香港站群服务器是常见选择之一。本文从SEO收录角度出发,分析服务器、VPS、主机、域名、CDN及高防DDoS等因素如何影响抓取与收录,并给出选购建议与推荐购买渠道。 服务器地理位置和网络延迟直接影响页面加载速度与用户体验,进而影响搜索引擎收录与排名。香港节点因其接入内地与国际骨干网的优势,能提供较低延迟和稳定2026年6月25日